Menü
Domain eingeben, Ergebnis in einer Minute. Für WordPress, Shopware, TYPO3, Joomla und jede andere PHP-Website.
Wir erstellen Ihren Prüfbericht und schicken ihn Ihnen in der Regel innerhalb eines Werktags per E-Mail.
Fragen? hey@elisabit.de
Wir prüfen …
meldet PHP . Diese Version ist gegen PHP2Shell nicht gepatcht, und Angriffe laufen bereits. Handeln Sie jetzt: Der Prüfbericht zeigt, wer zuständig ist und was zu tun ist, beim Update helfen wir.
läuft mit , und PHP wurde laut Ihrer Angabe seit dem 21.10.2026 nicht aktualisiert. Damit ist die Website sehr wahrscheinlich gegen PHP2Shell verwundbar, und Angriffe laufen bereits. Handeln Sie jetzt: Der Prüfbericht zeigt, wer zuständig ist und was zu tun ist, beim Update helfen wir.
meldet PHP aus einer Linux-Distribution. Dort werden Fixes teils eingespielt, ohne die Versionsnummer zu ändern. Ob der Patch drin ist, sieht man nur auf dem Server. Der Prüfbericht sagt Ihnen, wer das prüfen kann und wie.
läuft mit PHP, verrät die Version aber nicht nach außen. Das ist gut so, sagt aber nichts darüber, ob der Patch eingespielt ist. Der Prüfbericht zeigt Ihnen, wer zuständig ist und wie Sie die Version sicher feststellen.
Bei sehen wir von außen keine Spur von PHP. Das kann heißen, dass keins läuft, oder dass es gut versteckt ist, etwa hinter einem CDN. Sicher ist nur ein Blick auf den Server; der Prüfbericht sagt Ihnen, wie.
meldet PHP . Diese Version ist gegen PHP2Shell gepatcht. Läuft auf Ihrem Server noch mehr als diese Website, etwa ein Shop oder Intranet, lohnt sich ein Blick auch dorthin.
Wartung & Updates anfragenkonnten wir nicht abrufen. Prüfen Sie die Schreibweise, oder schreiben Sie uns.
9,90 € inkl. MwSt. für den Prüfbericht zu Ihrer Domain, Zahlung per PayPal oder Karte über Stripe. Ein Update ist darin nicht enthalten. Nach der Zahlung melden wir uns in der Regel innerhalb eines Werktags per E-Mail.
Der Online-Check ruft nur Ihre Startseite einmal ab, wie ein Browser, und liest die Antwort des Servers. Kein Scan, kein Angriff. Gespeichert werden nur Domain, Ihre Antworten und das Ergebnis.
Klare Ampel, Befunde und eine Handlungsempfehlung, was Sie heute tun sollten oder wie Sie Ihre IT briefen. Als PDF per E-Mail, für 9,90 €.
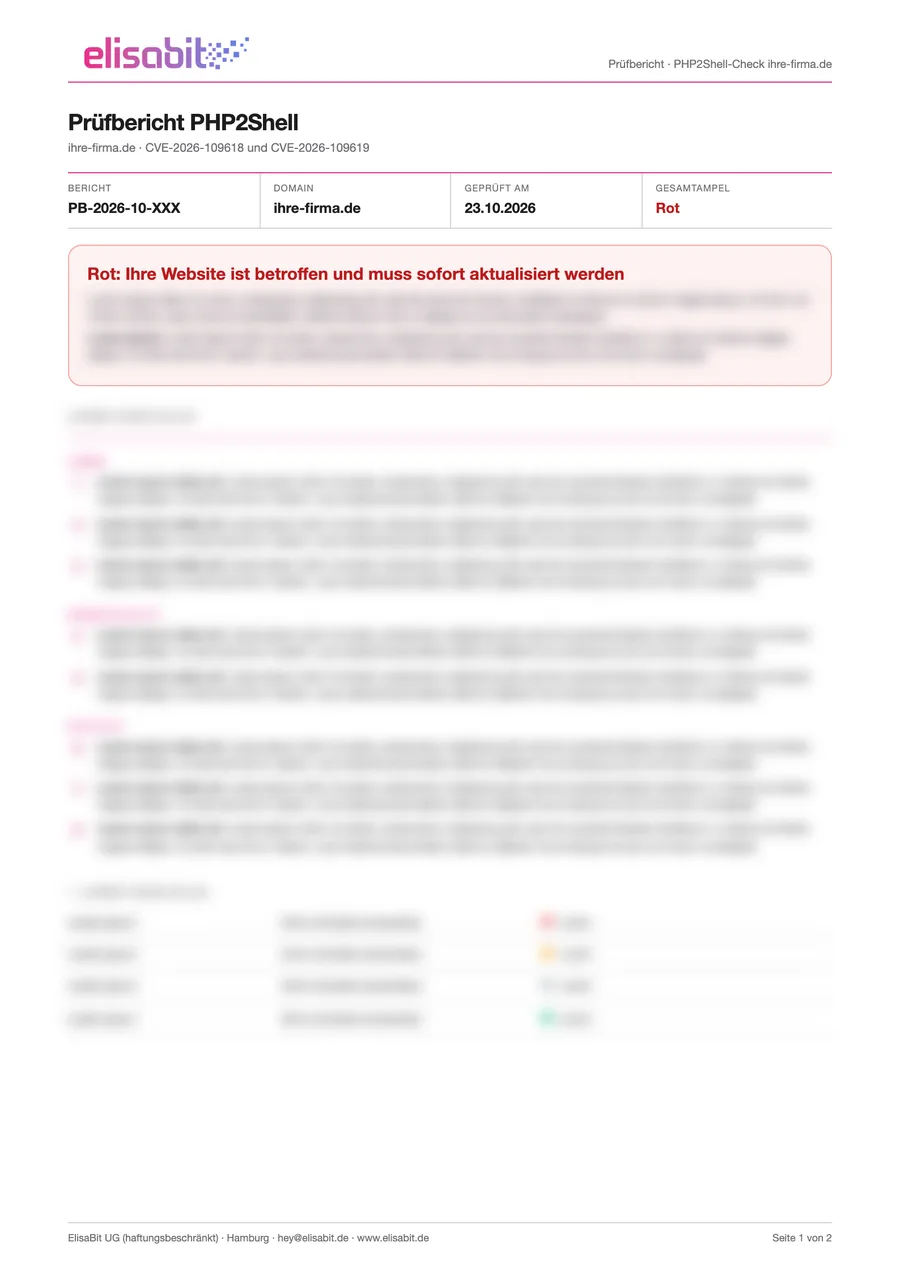
Beispiel, Inhalte unkenntlich gemacht.
Zwei kritische Lücken in PHP (CVE-2026-109618, CVE-2026-109619) erlauben Angreifern ohne Passwort, Code auf Ihrem Webserver auszuführen. Angriffe laufen bereits. Betroffen ist jede Website mit ungepatchtem PHP, egal ob WordPress, Shopware, TYPO3 oder Joomla. Wir helfen beim Update.
PHP2Shell: PHP schließt zwei kritische Lücken zur Codeausführung und rät zum sofortigen Update
Quelle: QualysFragen und Antworten zu PHP2Shell: Welche Versionen betroffen sind und was jetzt zu tun ist
Quelle: TenableAWS liefert Firewall-Regeln als Übergangsschutz gegen PHP2Shell, ersetzt aber nicht das Update
Quelle: AWS Security BlogPatch-Leitfaden: Nach dem Update PHP neu starten und die laufende Version prüfen
Quelle: TuxCareCVE-2026-109618 · CVE-2026-109619 · CVSS 9.2
Behoben am 21.10.2026
Am 21.10.2026 hat das PHP-Projekt Notfall-Updates für zwei Lücken veröffentlicht, die unter dem Namen PHP2Shell bekannt sind. Die Details waren schon vorher im Umlauf. Betroffen ist jede Website, die auf einer ungepatchten PHP-Version läuft, egal ob WordPress, TYPO3, Shopware oder eine eigene Anwendung.
Vom Check bis zum Nachweis, in vier Schritten.
Online-Check hier auf der Seite, auf Wunsch der Prüfbericht: PHP-Version, Hoster, Zuständigkeit und was jetzt zu tun ist.
Bevor jemand am Server etwas ändert, muss ein aktuelles Backup von Dateien und Datenbank vorliegen. Dafür sind Sie oder Ihr Hoster verantwortlich, wir fragen es vorher ab.
PHP auf eine gepatchte Version, dazu WordPress, Plugins und Theme. Alte Seiten machen wir dabei wieder lauffähig.
Wir prüfen die laufende Version im Live-Betrieb und testen Formulare, Shop und Login. Sie bekommen einen kurzen Bericht.
Ein Neustart ist kein Update. Sicher ist Ihre Seite erst, wenn der laufende Server die gepatchte Version meldet.
Die typischen Fälle, die wir in diesen Tagen sehen, und wie wir helfen
Die Seite wurde vor Jahren gebaut, die Agentur gibt es nicht mehr oder reagiert nicht. Wir übernehmen, auch ohne Übergabe.
PHP 7.4 oder 8.0 läuft noch, weil ein Update die Seite zerschießen würde. Genau das lösen wir mit.
Wir kennen die gängigen PHP-Systeme und eigene Server mit Docker, Plesk oder Managed Hosting.
Ein fester Ansprechpartner, ein Festpreis vor Beginn, Rechnung von einer deutschen Agentur. Kein Ticketsystem.
Auf Wunsch übernehmen wir danach Wartung und Updates, damit die nächste Lücke Sie nicht wieder kalt erwischt.
Verdacht, dass schon jemand drin war? Wir prüfen auf Hintertüren und fremde Dateien und bereinigen die Seite.
PHP2Shell ist der Name für zwei kritische Sicherheitslücken in PHP selbst: CVE-2026-109618 und CVE-2026-109619. Beide sind mit CVSS 9.2 bewertet und erlauben Angreifern ohne Login, eigenen Code auf dem Webserver auszuführen. Die Details waren schon vor der offiziellen Veröffentlichung im Umlauf, erste Angriffsversuche wurden am 21.10.2026 gemeldet.
Betroffen sind PHP 8.5 vor 8.5.12, PHP 8.4 vor 8.4.27, PHP 8.3 vor 8.3.36 und PHP 8.2 vor 8.2.35. Für PHP 7.4 bis 8.1 gibt es keine offizielle neue Version, für noch ältere Versionen gar keinen Fix. Wer dort noch läuft, muss jetzt auf eine aktuelle Version wechseln.
Ja, wenn sie auf einer betroffenen PHP-Version läuft. Die Lücke steckt nicht in WordPress oder einem Plugin, sondern in PHP, auf dem WordPress, TYPO3, Shopware, Joomla und viele eigene Anwendungen laufen. Ein WordPress-Update allein reicht deshalb nicht.
Am schnellsten mit dem Check auf dieser Seite. In WordPress finden Sie die Version unter Werkzeuge, Website-Zustand, Bericht, Server. Bei den meisten Hostern steht sie auch im Kundenbereich. Wichtig ist die Version, die der Webserver tatsächlich nutzt. Im Prüfbericht steht, wie Sie das für Ihre Website herausfinden.
Der Check liest die Antwort Ihres Servers aus. Verrät der Server seine PHP-Version, sehen Sie sofort, ob sie gepatcht ist. Viele Server verstecken die Version aber, und manche Linux-Distributionen spielen Fixes ein, ohne die Versionsnummer zu ändern. Dann sagt Ihnen der Prüfbericht, ob für eine sichere Aussage ein Blick auf den Server nötig ist und wer ihn machen kann.
Nein. Ein Neustart lädt nur dieselbe alte Version neu. Entscheidend ist, welche Version der laufende Webserver nach dem Update tatsächlich meldet. Genau das prüfen wir am Ende jedes Einsatzes.
Der Online-Check auf dieser Seite gibt Ihnen eine erste Einschätzung. Der Prüfbericht kostet 9,90 € inkl. MwSt. und ist per PayPal oder Karte bezahlbar. Darin steht alles, was sich über Ihre Website feststellen lässt: PHP-Version, Hoster und Servertyp, Zuständigkeit, Sicherheitseinstellungen und die nächsten Schritte. Ist für eine sichere Aussage Zugang zum Server nötig, steht das ebenfalls drin. Das Update selbst ist nicht enthalten. Für das Update selbst bekommen Sie einen Festpreis, bevor wir anfangen. Bei den meisten Websites ist es in wenigen Stunden erledigt, auch wenn dabei eine ältere Seite wieder auf Stand gebracht werden muss.
Wenn die Seite nachweislich oder sehr wahrscheinlich betroffen ist, ein Shop, ein Login oder Formulare mit Kundendaten darauf laufen und das Update nicht in den nächsten Stunden möglich ist: ja, vorübergehend. Nehmen Sie die Seite im Hosting vom Netz oder stellen Sie auf eine statische Wartungsseite um. Ein Wartungsmodus-Plugin in WordPress reicht nicht, weil PHP dabei weiterläuft und die Lücke in PHP selbst steckt. Im Prüfbericht schätzen wir ein, ob das in Ihrem Fall nötig ist.
Bei Managed Hosting oft ja, bei Webspace-Paketen mit frei wählbarer PHP-Version nicht immer: Dort läuft häufig die Version weiter, die einmal eingestellt wurde. Bei eigenen Servern und Cloud-Servern sind Sie selbst zuständig. Wir sagen Ihnen, wie es bei Ihnen aussieht.
Stand: 22.10.2026
Sagen Sie uns, um welche Website es geht. Wir melden uns in der Regel am selben Werktag mit Einschätzung und Festpreis.
Ihr Ansprechpartner
Erhöht den Farbkontrast
Deaktiviert Animationen
Unterstreicht alle Links
Zeigt deutlichen Fokusrahmen
Vergrößert den Cursor
BFSG & WCAG 2.1 AA konform
Wir respektieren Ihre Privatsphäre
Wir nutzen Cookies, um Ihnen die bestmögliche Erfahrung zu bieten. Einige sind essenziell, andere helfen uns, die Website zu verbessern.
Wir respektieren Ihre Privatsphäre
Wir nutzen Cookies, um Ihnen die bestmögliche Erfahrung zu bieten. Einige sind essenziell, andere helfen uns, die Website zu verbessern.
Essenzielle Funktionen der Website
